جیپیتی ۶ سایبر (GPT-6 Cyber) مدل تازهٔ OpenAI برای امنیت سایبری است که ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی شد. این مدل نسخهای از GPT-6 Astra است که برای امنیت آموزش دیده است. کارش پیدا کردن آسیبپذیری در نرمافزار، آزمودن راه سوءاستفادهٔ مهاجم از آن و کمک به نوشتن وصلهٔ امنیتی است. (Help Net Security، صفحهٔ مدل در مستندات OpenAI)
مهمترین نتیجهاش این است که ۸۱ آسیبپذیری جدی و ناشناخته در فایرفاکس پیدا کرده است. ولی کاربران عادی به آن دسترسی ندارند. فقط سازمانهایی که OpenAI تأییدشان کرده میتوانند از آن استفاده کنند و قیمتش هم از رقبا بالاتر است. در ادامه نتیجهها، بنچمارکها، قیمت، شرایط دسترسی و نقدها را با منبع میخوانید.
مدلهایی که امروز در دسترساند
جیپیتی ۶ سایبر فقط برای سازمانهای تأییدشده است. اگر میخواهید بدانید کدام مدلهای عمومی برای گفتوگو و کارهای روزمره بهترند، مقایسهٔ ما را بخوانید.
خلاصهٔ جیپیتی ۶ سایبر در یک نگاه
| ویژگی | توضیح |
|---|---|
| سازنده | OpenAI |
| تاریخ معرفی | ۵ نوامبر ۲۰۲۶ |
| پایه | GPT-6 Astra با آموزش ویژهٔ امنیت |
| کاربرد | کشف آسیبپذیری، ساخت اکسپلویت در محدودهٔ مجاز، کمک به وصله |
| دسترسی | سازمانهای تأییدشده در برنامهٔ Daybreak Red |
| قیمت | ۲۰ دلار ورودی و ۱۰۰ دلار خروجی برای هر یک میلیون توکن |
جیپیتی ۶ سایبر چه کرده است؟
۸۱ آسیبپذیری جدی در فایرفاکس
به گفتهٔ OpenAI، پژوهشگرانش با این مدل ۸۱ آسیبپذیری ناشناخته در فایرفاکس پیدا کردند. موزیلا همهٔ آنها را در ردهٔ «شدت بالا» گذاشت و برای بسیاری از آنها وصله منتشر کرد. مدل در پیشنهاد این وصلهها هم نقش داشت. (Help Net Security)
برایان گرینستد، مهندس ارشد فایرفاکس، گفته است فایرفاکس سال ۲۰۲۶ را با یکی از سختگیرانهترین کدهای دنیا شروع کرد. با این حال، حتی بعد از بررسی با چند نسل از مدلهای پیشرفته، این مدل باز هم آسیبپذیریهای جدی تازه پیدا کرد.
۹۴۸ اکسپلویت برای کرنل لینوکس
اکسپلویت یعنی کدی که نشان میدهد یک آسیبپذیری واقعاً قابل سوءاستفاده است. این مدل برای ۹۴۸ آسیبپذیری کرنل لینوکس اکسپلویت کارکرده ساخت. مدل GPT-5.6 Sol با همان تنظیمات ۱۶۶ اکسپلویت ساخته بود. (کارت سیستم OpenAI)
هزینهٔ این کار ارزان نبود. پردازش آن حدود ۱٫۲۱ میلیون دلار خرج داشت، یعنی تقریباً ۱٬۲۷۹ دلار برای هر اکسپلویت. (VentureBeat)
شرکتهایی که از آن استفاده کردهاند
- CodeRabbit: در بررسی کد ۶۶ درصد مشکل امنیتی متوسط و جدی بیشتر پیدا کرد. (VentureBeat)
- Dragos: یکی از مدلهای Daybreak Red را در محیط شبیهسازیشدهٔ یک نیروگاه آزمود. مدل تجهیزات صنعتی را از شبکهٔ اداری جدا کرد و دو آسیبپذیری روز صفر در نرمافزار مدیریت رلههای حفاظتی پیدا کرد. (Help Net Security)
- Cisco هم از مشتریهای اولیه است. (VentureBeat)
بنچمارکهای GPT-6 Cyber
همهٔ عددهای این بخش را خود OpenAI منتشر کرده است و هنوز مقایسهٔ مستقلی بین سازندهها وجود ندارد. (کارت سیستم OpenAI، The Register)
| آزمون | جیپیتی ۶ سایبر | مقایسه |
|---|---|---|
| ExploitGym | ۴۸٫۵ درصد | GPT-6 Astra ۴۲٫۴ و GPT-5.6 Cyber ۳۲٫۱ درصد |
| SEC-Bench Pro | ۸۷٫۰۲ درصد | |
| SRE-Bench | ۹۲٫۸۴ درصد | |
| RemoteExploitBench | ۹۵ درصد کارها انجام شد | مدل عادی همهٔ کارها را رد کرد |
| آزمون خروج از محدوده | ۰٫۰۷ درصد | GPT-5.6 Cyber ۵٫۵۱ و GPT-5.6 Sol ۴۹٫۵ درصد |
| ارزیاب مستقل Irregular | ۹۰ از ۲۸۸ | GPT-6 Astra ۹۶ از ۲۸۸ |
این جدول را اینطور بخوانید:
- در آزمون خروج از محدوده، عدد کمتر بهتر است. یعنی مدل تقریباً هیچوقت از محدودهای که به آن اجازه داده شده بیرون نمیرود. OpenAI در معرفی هم روی همین قول تأکید کرد.
- مدل هنوز بیش از نیمی از کارهای ExploitGym را حل نمیکند.
- در آزمون مستقل Irregular، مدل عادی GPT-6 Astra کمی بهتر از نسخهٔ سایبری بود.
- نمرهٔ ExploitBench صد درصد بود، ولی خود OpenAI هشدار داده که شاید دادههای این آزمون در آموزش مدل بوده باشد.
OpenAI این مدل را در چارچوب ارزیابی خطر خودش در ردهٔ «بحرانی» برای سایبر گذاشته است، که بالاترین سطح خطر در این چارچوب است. (کارت سیستم OpenAI)
مشخصات فنی
بر اساس صفحهٔ مدل در مستندات OpenAI:
- پنجرهٔ متنی ۱٬۰۵۰٬۰۰۰ توکن دارد. حداکثر ورودی ۹۲۲ هزار و حداکثر خروجی ۱۲۸ هزار توکن است.
- متن و تصویر میگیرد و فقط متن تحویل میدهد.
- مدل استدلالی است، یعنی قبل از جواب دادن مسئله را مرحلهبهمرحله بررسی میکند.
- فقط از راه رابطهای Chat Completions و Responses در دسترس است.
- ابزارهایی مثل جستوجوی وب، اجرای کد، کنترل رایانه و پروتکل MCP را پشتیبانی میکند.
قیمت جیپیتی ۶ سایبر در برابر رقبا
قیمتها به دلار و برای هر یک میلیون توکن است. (VentureBeat، صفحهٔ مدل)
| مدل | ورودی | خروجی |
|---|---|---|
| GPT-6 Cyber از OpenAI | ۲۰ | ۱۰۰ |
| GPT-5.6 Cyber از OpenAI | ۱۲٫۵۰ | ۷۵ |
| Claude Mythos 5.1 از Anthropic | ۱۰ | ۵۰ |
| Gemini 4 Argon Cyber از گوگل | ۴ | ۲۰ |
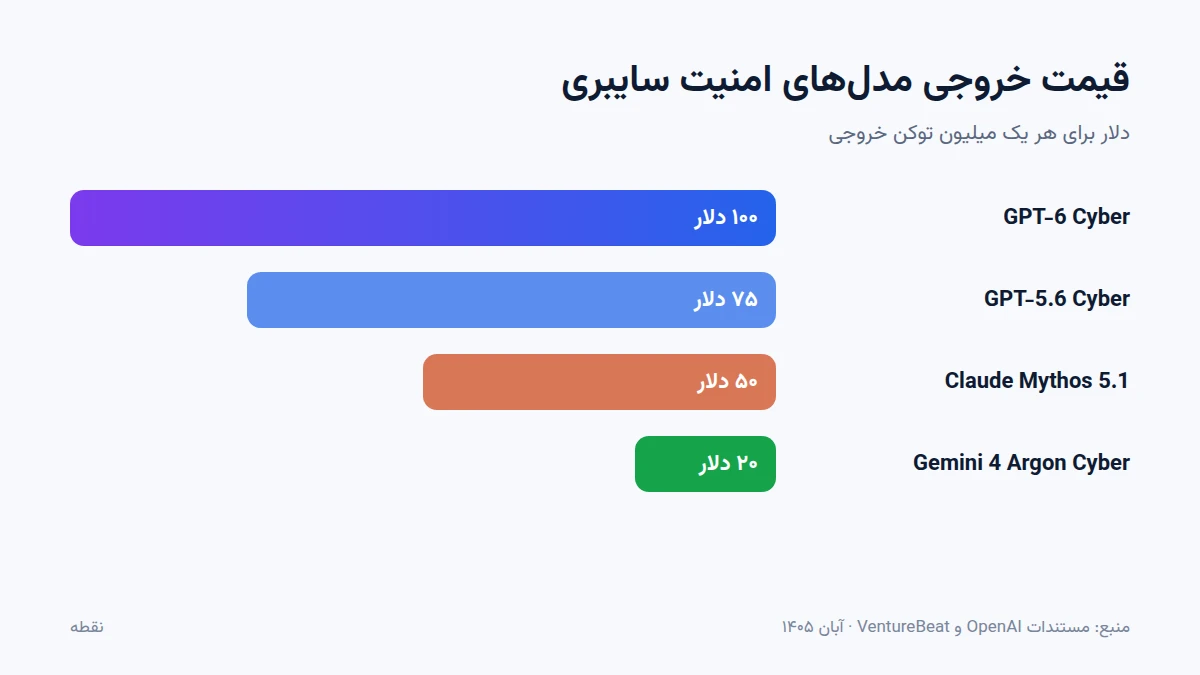
یعنی جیپیتی ۶ سایبر دو برابر Claude Mythos 5.1 و پنج برابر مدل سایبری گوگل قیمت دارد. ورودی تکراری که در حافظهٔ موقت ذخیره شده باشد، برای این مدل ۲ دلار حساب میشود. OpenAI روی کیفیت و ماندن در محدودهٔ مجاز حساب کرده، نه روی قیمت.
چه کسی میتواند از GPT-6 Cyber استفاده کند؟
این مدل برای کاربران عادی ChatGPT نیست. طبق راهنمای Daybreak در مستندات OpenAI:
- سازمان باید عضو برنامهٔ Daybreak Red باشد. این برنامه فقط به سازمانهای تجاری و بزرگِ تأییدشده داده میشود.
- برای خود جیپیتی ۶ سایبر هم تأیید جداگانه لازم است.
- ورود یکپارچه، احراز هویت دومرحلهای، دامنهٔ تأییدشده و فهرست مجاز آیپی اجباری است.
- در هر درخواست باید یک شناسهٔ ثابت امنیتی فرستاده شود.
OpenAI یک سطح پایینتر هم به اسم Daybreak Blue دارد. این سطح مدل جدایی نیست. در آن، مدلهای عادی برای مدافعان امنیت درخواستهای کمتری را رد میکنند. برای تیمهای امنیتی کمبودجه هم برنامهٔ یک میلیارد دلاری «Daybreak for Frontline Defenders» اعلام شده است. (VentureBeat)
نسلهای قبلی مدلهای سایبری OpenAI
| مدل | توضیح |
|---|---|
| GPT-5.4-Cyber | اولین نسخهٔ سایبری، در برنامهٔ دسترسی معتمد برای سایبر |
| GPT-5.5-Cyber | معرفی ۷ مه ۲۰۲۶ (OpenAI) |
| GPT-5.6 Cyber | برای همهٔ اعضای Daybreak Red |
| GPT-6 Cyber | تازهترین، ۵ نوامبر ۲۰۲۶، با تأیید جداگانه |
نقدها و نگرانیها
- خطر دوطرفه: مدلی که اکسپلویت کارکرده میسازد، در دست اشتباه ابزار حمله است. برای همین OpenAI پایش کارهای خارج از مجوز، محافظت در برابر حسابهای دزدیدهشده و مسدود کردن کمکهای پرخطر را اضافه کرده است. برای کارهای حساس هم محیط ایزوله و نظارت انسانی را توصیه میکند. (Help Net Security)
- حریم خصوصی: CyberScoop گزارش داده که OpenAI از دادههای جلسههای حسابهای شخصی در Daybreak Blue برای بهبود محافظتها استفاده میکند. این کار اعتراضهایی به دنبال داشته است. (CyberScoop)
- عددها هنوز مستقل نیستند: بیشتر بنچمارکها را خود OpenAI منتشر کرده است.
هوش مصنوعی امنیت سایبری به کجا میرود؟
جیپیتی ۶ سایبر نشان میدهد هوش مصنوعی در امنیت سایبری از «دستیار خواندن گزارشها» به «پژوهشگر آسیبپذیری» رسیده است. وقتی یک مدل در کدی که سالها بررسی شده ۸۱ باگ جدی پیدا میکند، تیمهای امنیتی بدون این ابزارها عقب میمانند. از آن طرف، قیمت بالا و دسترسی بسته یعنی فعلاً این قدرت فقط دست سازمانهای بزرگ است.
برای بیشتر برنامهنویسها و تیمهای کوچک، قدم عملی امروز این است که بررسی امنیتی کد را با مدلهای عمومی شروع کنند. میتوانید از هوش مصنوعی بخواهید کدتان را برای آسیبپذیریهای رایج مثل تزریق SQL، حملهٔ XSS و نشت کلیدهای محرمانه مرور کند. این کار جای متخصص امنیت را نمیگیرد، ولی خطاهای ساده را زود پیدا میکند. برای کار حرفهایتر با کد هم راهنمای Claude Code برای برنامهنویسها را بخوانید.
بررسی امنیتی کد با هوش مصنوعی
بخشی از کدتان را در چت نقطه بگذارید و بخواهید آسیبپذیریهای رایج آن را پیدا کند و راه اصلاح پیشنهاد دهد.
جمعبندی
جیپیتی ۶ سایبر قویترین مدل امنیتی OpenAI تا امروز است. ۸۱ باگ فایرفاکس و ۹۴۸ اکسپلویت لینوکس نشان میدهند هوش مصنوعی در امنیت سایبری جدی شده است. ولی دسترسی به آن بسته، قیمتش بالا و بیشتر عددهایش هنوز ادعای خود سازنده است. اگر سازمان بزرگی نیستید، فعلاً با مدلهای عمومی و یک متخصص امنیت جلو بروید و خبرهای این حوزه را دنبال کنید.
هزینهٔ استفاده از مدلهای نقطه
برای استفادهٔ منظم از مدلهای چت در کارهای برنامهنویسی، پلنها و هزینه را ببینید و مناسبترین را انتخاب کنید.